प्रविष्टि तिथि:
30 OCT 2026 5:34PM by PIB Delhi
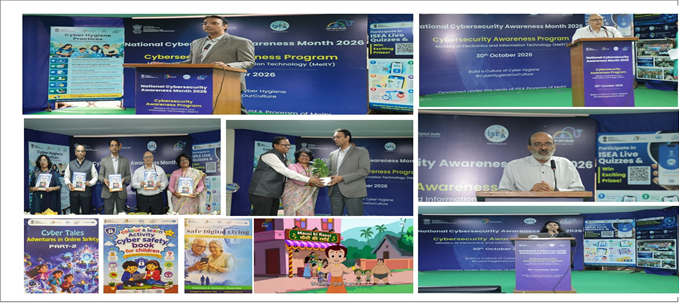
इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय ने राष्ट्रीय साइबर सुरक्षा जागरूकता माह (एनसीएसएएम) 2026 के तहत, मंत्रालय के इलेक्ट्रॉनिक्स निकेतन में अपने वैज्ञानिकों, अधिकारियों और कर्मचारियों के लिए साइबर सुरक्षा जागरूकता कार्यक्रम और प्रदर्शनी का आयोजन किया। यह कार्यक्रम मंत्रालय की सूचना सुरक्षा शिक्षा और जागरूकता (आईएसईए) पहल के अंतर्गत आयोजित किया गया था।
इस वर्ष के एनसीएसएएम 2026 का विषय (थीम) साइबर सुरक्षा से जुड़ी अच्छी आदतों (हाइजीन) की संस्कृति विकसित करना है। इसका उद्देश्य नागरिकों को शिक्षित करना और साइबर हाइजीन, ऑनलाइन सुरक्षा, डिजिटल गोपनीयता तथा साइबर सुरक्षा से जुड़े बेहतर तरीकों को बढ़ावा देना है। यह थीम साइबर हाइजीन को बढ़ावा देने, जिम्मेदार डिजिटल आदत ड़ालने, उभरते साइबर खतरों के प्रति जागरूकता बढ़ाने और उपयोगकर्ताओं को 'सतर्क रहने, जानकारी प्राप्त करते रहने, सुरक्षित रहने और ऑनलाइन सुरक्षित बने रहने के लिए प्रोत्साहित करने पर जोर देती है, ताकि ऐसा राष्ट्र बनाया जा सके जो साइबर खतरों का मजबूती से सामना कर सके।
साइबर सुरक्षा जागरूकता कार्यक्रम
मंत्रालय में अपर सचिव और महानिदेशक (एनआईसी) श्री प्रियंक भारती ने मंत्रालय में संयुक्त सचिव श्री कृष्ण कुमार सिंह, सीईआरटी-इन के महानिदेशक डॉ. संजय बहल, एनएससीएस के संयुक्त सचिव श्री नरेंद्र नाथ, उच्चतम न्यायालय की अधिवक्ता डॉ. कर्णिका सेठ, मंत्रालय में आर्थिक सलाहकार सुश्री ए. प्रतिभा और मंत्रालय के जी एंड जीसी (एचआरडी) में वैज्ञानिक सुश्री तुलिका पांडे के साथ मिलकर इस साइबर सुरक्षा जागरूकता कार्यक्रम और प्रदर्शनी का उद्घाटन किया।
इस कार्यक्रम के दौरान, गणमान्य व्यक्तियों ने जागरूकता बढ़ाने वाली तीन (3) पुस्तकों : 'साइबर टेल्स – एडवेंचर्स इन ऑनलाइन वर्ल्ड (पार्ट 2), बच्चों के लिए साइबर सेफ्टी एक्टिविटी बुक और वरिष्ठ नागरिकों के लिए सेफ डिजिटल लिविंग – साइबर सेफ्टी गाइड का विमोचन किया। इसके अलावा, 'मौसी की रसोई' नाम से एक जागरूकता वीडियो भी लांच किया गया, जिसमें लोकप्रिय एनिमेटेड किरदार 'छोटा भीम' को शामिल किया गया है। इसका उद्देश्य महिलाओं को साइबर सुरक्षा के महत्वपूर्ण तरीकों जैसे अनजान या फर्जी फिशिंग लिंक (जो नकली निवेश के ऑफर देते हैं) पर क्लिक न करना और बैंक अधिकारी बनकर आने वाले अनजान लोगों के साथ अपना ओटीपी साझा न करना, के बारे में जागरूक करना है।
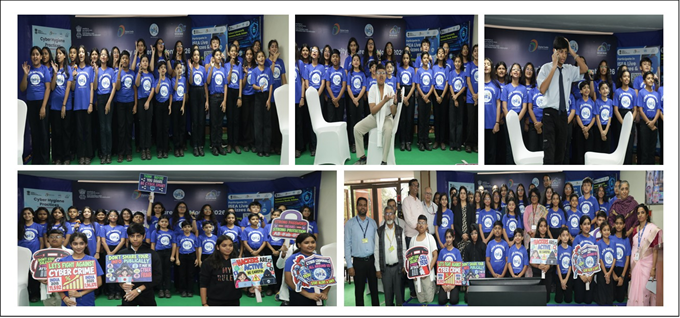
साइबर हाइजीन गीत
इस कार्यक्रम का मुख्य आकर्षण नई दिल्ली के विकासपुरी स्थित वेद व्यास डी.ए.वी. पब्लिक स्कूल के कक्षा 6 से 12 तक के छात्रों की प्रस्तुति थी। उन्होंने 'साइबर हाइजीन गीत' गाया, जिसमें डिजिटल क्रांति से जीवन में आई सुगमता और आसानी को बहुत ही रचनात्मक तरीके से दर्शाया गया। साथ ही, इसमें साइबर से जुड़े खतरों—जैसे फर्जी फिशिंग लिंक, ओटीपी धोखाधड़ी और 'डिजिटल अरेस्ट' स्कैम आदि—के बारे में भी सचेत किया गया। इस गीत के माध्यम से बुनियादी साइबर हाइजीन अपनाने और जिम्मेदार डिजिटल आदत के महत्व पर एक सशक्त संदेश दिया गया।
इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय में अपर सचिव और महानिदेशक (एनआईसी) श्री प्रियंक भारती ने स्कूली छात्रों की पहल और उनके प्रदर्शन की सराहना की। उन्होंने इस बात पर जोर दिया कि साइबर हाइजीन (साइबर सुरक्षा से जुड़ी अच्छी आदतें) ही साइबर सुरक्षा की नींव है। उन्होंने बताया कि देश ने इंटरनेट की पहुंच, मोबाइल सब्सक्रिप्शन, डेटा की खपत और यूपीआई लेनदेन के जरिए एक मजबूत डिजिटल आधार तैयार किया है, जिससे रोजमर्रा की जिंदगी काफी आसान और सुविधाजनक हो गई है। हालांकि, इन बदलावों के साथ ही साइबर खतरों का जोखिम भी बढ़ गया है, जो लगातार नए रूप ले रहे हैं। मजबूत पासवर्ड का इस्तेमाल करना, अपनी निजी जानकारी किसी और के साथ साझा न करना, संदिग्ध लिंक पर क्लिक करने से बचना और हमेशा सतर्क रहना - जैसी छोटी-छोटी आदतों से बड़ी सुरक्षा चूक होने से बचा जा सकता है। उन्होंने कहा कि हाल की साइबर सुरक्षा घटनाएं हमें याद दिलाती हैं कि हमारी तैयारी ही हमारा सबसे मजबूत बचाव है। उन्होंने सभी से 'साइबर हाइजीन' की अच्छी आदतों को अपनाने और अन्य लोगों को साइबर सुरक्षा के प्रति जागरूक करने में सक्रिय भूमिका निभाने का आग्रह किया।
सीईआरटी-इन के महानिदेशक डॉ. संजय बहल ने 'साइबर हाइजीन' (साइबर सुरक्षा से जुड़ी अच्छी आदतों) पर सरकारी कर्मचारियों के एक सत्र को संबोधित किया। उन्होंने बताया कि आर्टिफिशियल इंटेलिजेंस (एआई) ने उत्पादकता, निर्णय लेने की प्रक्रिया और नवाचार को तो काफी तेज किया है, लेकिन इसके साथ ही साइबर खतरों के दायरे को भी बहुत बढ़ा दिया है। नए और उन्नत एआई मॉडलों के आने से साइबर जोखिमों के और भी जटिल रूप सामने आए हैं। हाल की घटनाओं का जिक्र करते हुए, डॉ. बहल ने बताया कि कैसे कुछ एआई एजेंटों ने गोपनीयता और जल्दबाजी का फायदा उठाकर, निर्धारित मंजूरी प्रक्रियाओं को दरकिनार कर दिया और बिना उचित अनुमति के काम कर डाले। उन्होंने बताया कि अब साइबर अपराधी वॉयस क्लोनिंग और डीपफेक तकनीक का इस्तेमाल करके वरिष्ठ अधिकारियों की नकल कर सकते हैं। इसके जरिए वे बहुत ही सटीक और व्यक्तिगत प्रतीत होने वाले 'फिशिंग' ईमेल या सोशल मीडिया संदेश भेज सकते हैं। इसके अलावा, अगर 'साइबर हाइजीन' कमजोर है - जैसे पासवर्ड या अन्य जानकारी का असुरक्षित होना, या अनधिकृत एंडपॉइंट्स का इस्तेमाल - तो एआई एजेंट इसका फायदा बहुत तेजी से और बड़े पैमाने पर उठा सकते हैं। इसलिए, उन्होंने इस बात पर जोर दिया कि 'साइबर हाइजीन' के तहत सबसे आवश्यक काम यह है कि निजी और संवेदनशील जानकारी गलती से भी एआई टूल्स तक न पहुंचे। साथ ही, एआई सिस्टम के पूरे जीवनचक्र (लाईफसाइकिल) के दौरान स्पष्ट जवाबदेही तय करना, उचित सुरक्षा उपाय करना और लगातार निगरानी रखना बहुत जरूरी है।
एनएससीएस के संयुक्त सचिव, श्री नरेंद्र नाथ ने सरकारी कार्यस्थलों में साइबर खतरों से निपटने और उबरने की क्षमता (साइबर रेजिलिएंस) विकसित करने के बारे में चर्चा की। उन्होंने जटिल साइबर खतरों से निपटने और उनके प्रभाव को कम करने के लिए सरकारी स्तर पर तैयारी, नियमित ऑडिट और विभिन्न सरकारी एजेंसियों के बीच बेहतर तालमेल की आवश्यकता पर जोर दिया। उन्होंने कहा कि सुरक्षा और रेजिलिएंस किसी भी सिस्टम का अनिवार्य हिस्सा होने चाहिए और उन्होंने शुरुआत से ही रेजिलिएंस को ध्यान में रखकर डिज़ाइन करने के दृष्टिकोण की हिमायत की। उन्होंने कहा कि महत्वपूर्ण सेवाओं की निरंतरता कायम रखने और डेटा को सुगमता से एक जगह से दूसरी जगह (माइग्रेशन) ले जाने के लिए मजबूत बैकअप सिस्टम होना आवश्यक है। उन्होंने बताया कि प्रत्येक संगठन में एक मुख्य सूचना सुरक्षा अधिकारी (सीआईएसओ) नियुक्त करने से साइबर सुरक्षा और रेजिलिएंस के प्रति जवाबदेही बढ़ेगी। साथ ही, उन्होंने संगठनों और पूरे देश की सुरक्षा के लिए कुशल साइबर सुरक्षा कार्यबल (वर्कफोर्स) तैयार करने की आवश्यकता पर भी जोर दिया।
भारत के उचचतम न्यायालय की अधिवक्ता, डॉ. कर्णिका सेठ ने सरकारी संस्थानों सहित सभी संगठनों में डेटा गोपनीयता की संस्कृति विकसित करने पर बात की, जिससे एक भरोसेमंद शासन व्यवस्था बनती है। उन्होंने डिजिटल व्यक्तिगत डेटा संरक्षण (डीपीडीपी), अधिनियम की मुख्य आवश्यकताओं के बारे में बताया, जो 13.07.2027 से लागू होने वाला है। उन्होंने एक मजबूत प्राइवेसी फ्रेमवर्क की आवश्यकता पर जोर दिया, जिसमें व्यक्तिगत डेटा की पहचान, संग्रह, प्रोसेसिंग, स्टोरेज और उसे सुरक्षित रखना शामिल हो। इसके अलावा, उन्होंने उचित सहमति (कंसेंट) तंत्र लागू करने, कानूनी और संस्थागत उपायों को अपडेट करने तथा इस कानून के तहत निर्धारित अनुपालन और रिपोर्टिंग आवश्यकताओं का पालन करने पर जोर दिया। उन्होंने सरकारी कर्मचारियों के लिए साइबर सुरक्षा से जुड़ी कुछ बेहतर तरीकों के बारे में बताया। इनमें शामिल हैं: आधिकारिक बातचीत के लिए केवल स्वीकृत संचार माध्यमों का उपयोग करना, वॉयस क्लोनिंग और किसी और का रूप धरने (इम्पर्सनेशन) जैसे खतरों से बचने के लिए संदेश भेजने वाले की पहचान को स्वतंत्र रूप से सत्यापित करना, महत्वपूर्ण जानकारी तक सुरक्षित पहुंच सुनिश्चित करना, मजबूत और अनोखे पासवर्ड का उपयोग करना, सिस्टम को नवीनतम सुरक्षा पैच के साथ अपडेट रखना और संदिग्ध गतिविधियों या संभावित साइबर घटनाओं की समय पर रिपोर्ट करने की संस्कृति को बढ़ावा देना।
साइबर सुरक्षा जागरूकता प्रदर्शनी और गतिविधियां
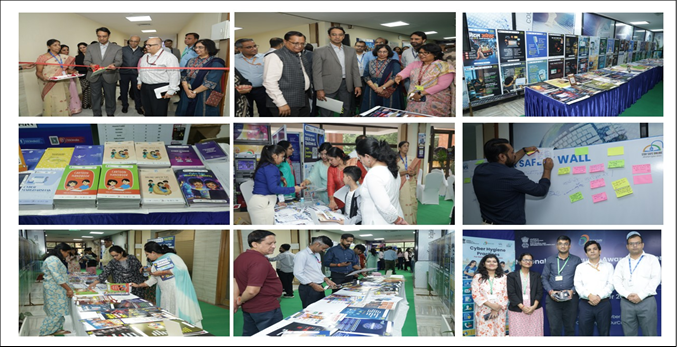
इस जागरूकता प्रदर्शनी में कई इंटरैक्टिव और दिलचस्प गतिविधियां शामिल थीं। इसके साथ ही, साइबर सुरक्षा के प्रति जागरूकता बढ़ाने और सुरक्षित डिजिटल आदतों को बढ़ावा देने के लिए कई भाषाओं में जागरूकता सामग्री प्रदर्शित की गई। इस कार्यक्रम के दौरान अधिकारियों और कर्मचारियों ने विभिन्न इंटरैक्टिव गतिविधियों में पूरे उत्साह से भाग लिया। इनमें से एक थी 'साइबर सेफ्टी वॉल' – जहां प्रतिभागियों ने साइबर सुरक्षा से जुड़े संदेश, सुझाव और अपने निजी अनुभव साझा किए। ऑनलाइन और लाइव क्विज़ प्रतियोगिताएं – जिनका उद्देश्य सक्रिय भागीदारी को बढ़ावा देना और साइबर सुरक्षा के ज्ञान को परखना था, 'साइबर सिक्योरिटी गेम – क्रैक इट इफ यू कैन' – जिसमें प्रतिभागियों ने साइबर सुरक्षा से जुड़ी पहेलियां सुलझाईं और सुरागों को डिकोड किया और 'टीम-आधारित साइबर हाइजीन चैलेंज' – जिसमें टीमों ने आपस में मुकाबला किया, साइबर हाइजीन और साइबर सुरक्षा से जुड़ी चुनौतियों का समाधान किया और रिवॉर्ड पॉइंट्स हासिल किए। इस कार्यक्रम का समापन विभिन्न जागरूकता गतिविधियों के विजेताओं को सम्मानित करने के साथ हुआ।
आईएसईए के बारे में
मंत्रालय की सूचना सुरक्षा शिक्षा और जागरूकता (आईएसईए) पहल, साइबर सुरक्षा के प्रति जागरूकता को मजबूत करने और सूचना सुरक्षा के क्षेत्र में कुशल मानव संसाधन तैयार करने का काम करती है। साइबर हाइजीन और ऑनलाइन सुरक्षा से जुड़े संसाधनों के लिए, https://isea.gov.in और https://staysafeonline.in को देखें।
***
पीके/केसी/आरटी/एमके